Mayor digitalización marítima plantea riesgos de ciberseguridad para buques existentes
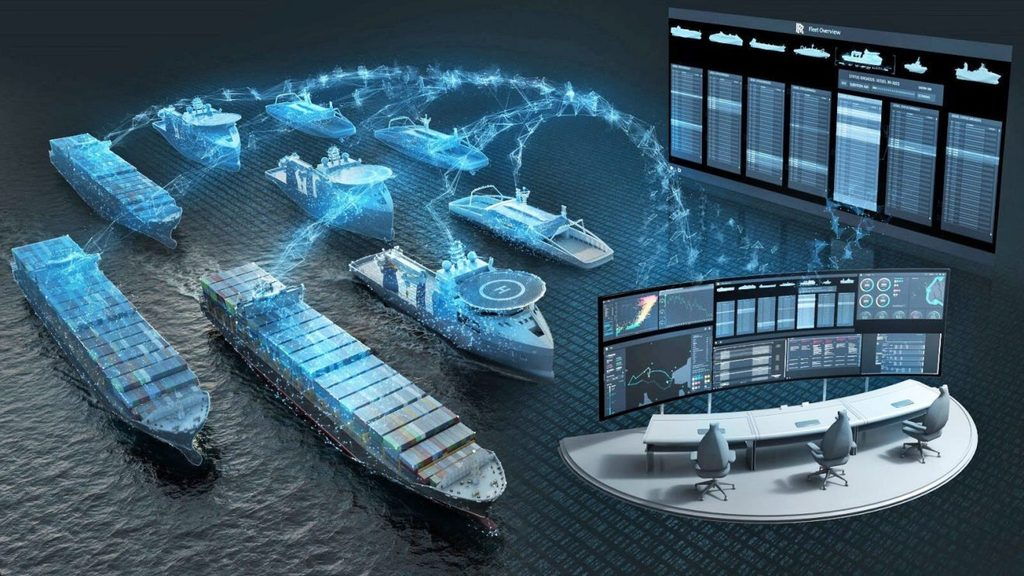
Los buques que ya se encuentran en operación enfrentan riesgos de ciberseguridad que pueden comprometer sus sistemas de navegación, comunicaciones, propulsión y manejo de carga, pese a que los requisitos internacionales de resiliencia cibernética más recientes se aplican principalmente a nuevas naves. Ante esta situación, Gard destacó la necesidad de revisar los controles de seguridad informática de las flotas existentes.
Según la aseguradora marítima, “los sistemas digitales cumplen funciones cada vez más amplias a bordo y mantienen conexiones con redes terrestres y servicios de asistencia remota, lo que incrementa los puntos de acceso que deben protegerse”.
El reporte citó informes de la Guardia Costera de Estados Unidos y de France Cyber Maritime correspondientes a 2025, que identifican una tendencia al aumento de los incidentes. Entre las vulnerabilidades recurrentes figuran los correos fraudulentos, el uso inadecuado de contraseñas, los programas desactualizados y las conexiones remotas sin protección suficiente.
Los reportes también abordan el uso de inteligencia artificial (IA) en los ataques informáticos. Sin embargo, el informe de France Cyber Maritime señala que ninguno de los incidentes marítimos examinados durante 2025 involucró ataques impulsados por inteligencia artificial. Según Gard, por ahora esta tecnología estaría facilitando la ampliación de métodos ya conocidos, como el fraude y los correos maliciosos
Controles de ciberseguridad para buques existentes
Gard explicó que los requisitos unificados E26 y E27 de la Asociación Internacional de Sociedades de Clasificación (IACS) sobre resiliencia cibernética se aplican a buques cuya construcción fue contratada a partir del 1 de julio de 2024. Para las naves contratadas antes de esa fecha, IACS publicó la Recomendación Nº 194, de carácter no obligatorio, que establece una referencia para evaluar y reforzar los controles de ciberseguridad de los buques existentes
El documento aborda aspectos como la identificación de riesgos, protección de redes, mantenimiento de sistemas, detección de incidentes, capacitación de tripulaciones y procedimientos de recuperación.
Uno de los puntos señalados es “la necesidad de revisar las conexiones entre los sistemas informáticos utilizados para tareas administrativas y aquellos que controlan funciones operativas del buque”. Estos últimos, conocidos como tecnología operacional (OT), pueden intervenir directamente en la navegación, el gobierno de la nave, la propulsión y la gestión de carga. En naves construidas antes de que estos riesgos fueran considerados durante su diseño, IACS recomienda separar las redes operativas de las informáticas.
La aseguradora también plantea que las compañías “deben contar con mecanismos para detectar accesos no autorizados, responder ante incidentes y recuperar los sistemas necesarios para mantener condiciones seguras de operación”.
Entre las medidas propuestas se encuentran las evaluaciones periódicas de riesgos, la protección de accesos remotos, las actualizaciones de software, los respaldos de información y la preparación de tripulaciones y equipos de apoyo en tierra.